عرضه Astra از سوی OpenAI؛ جهشی قدرتمند و بحثبرانگیز در مهندسی نرمافزار
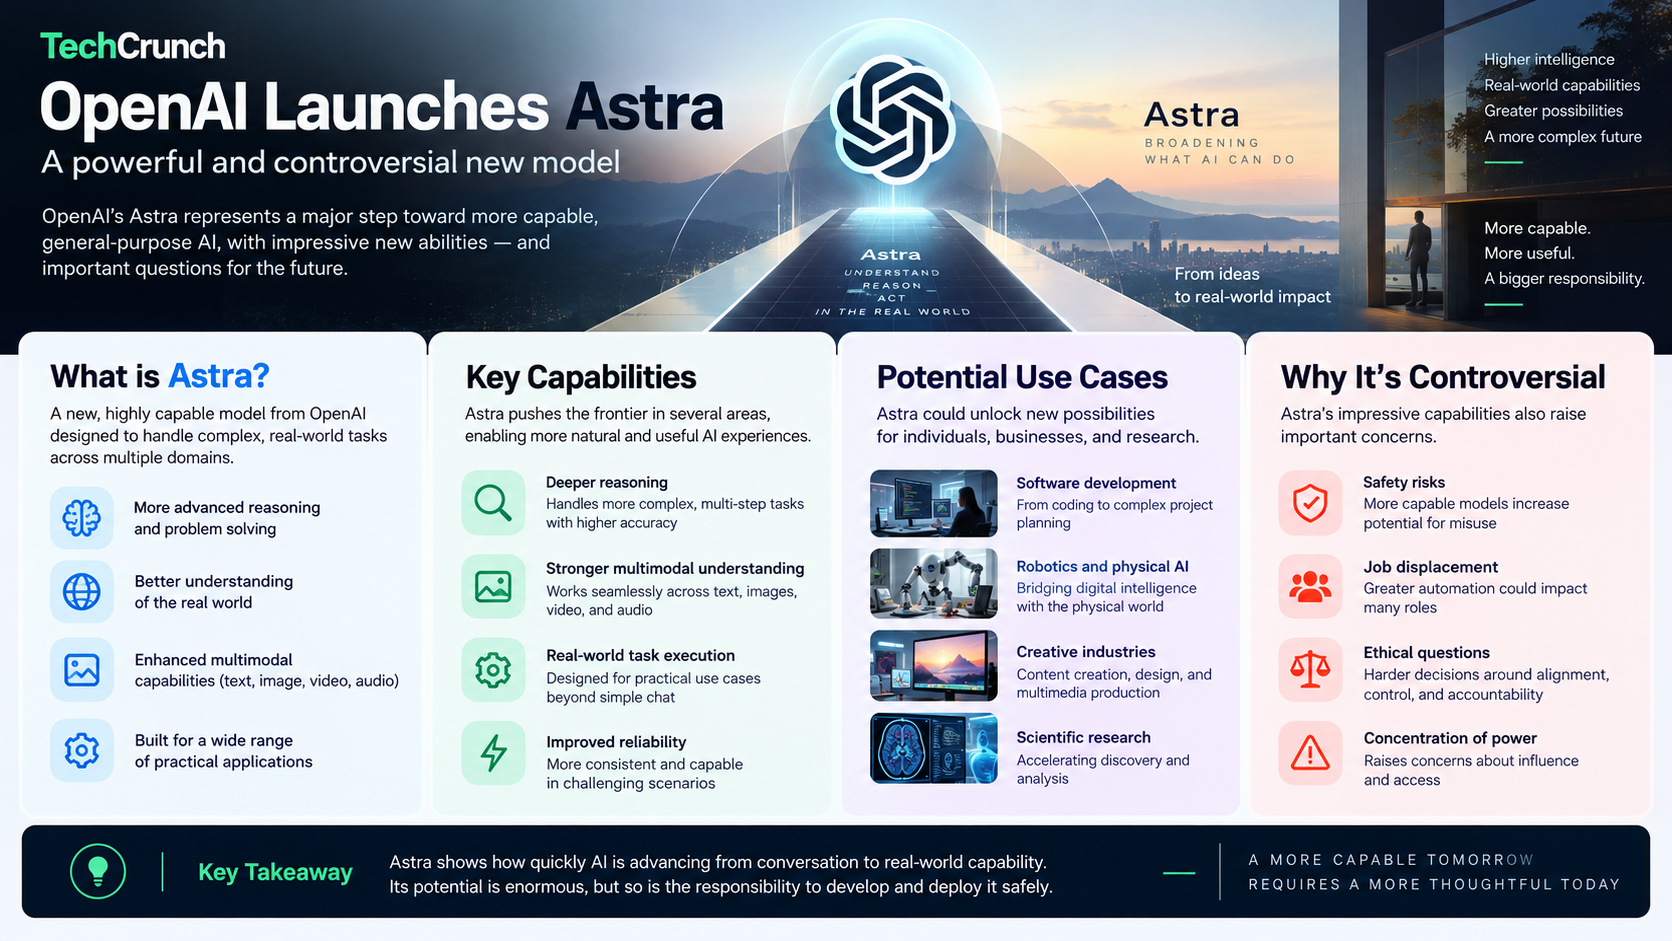
OpenAI مدل Astra را عرضه کرده است؛ مدلی که طبق گزارشها، در استفاده از رایانه، تعامل با مرورگر، اجرای وظایف ترمینالی، تحلیل کدبیس، کشف باگ و مهندسی نرمافزار جهشی مهم ایجاد میکند.
طبق گزارش تککرانچ، دسترسی اولیه به Astra از طریق برنامه امنیت سایبری Daybreak آغاز میشود و سپس به کاربران پولی ChatGPT و API گسترش خواهد یافت. OpenAI این مدل را بهترین محصول خود برای مهندسی نرمافزار میداند و در ارزیابیهای داخلی، آن را در سطح «توانمندی حیاتی سایبری» قرار داده است.
اهمیت این خبر برای تیمهای فنی فقط به «کدنویسی بهتر» محدود نمیشود. Astra به مدلهایی نزدیکتر است که میتوانند در محیط توسعه فعالیت کنند، تغییر ایجاد کنند، تست بگیرند و نتیجه را اعتبارسنجی کنند. در آزمایشهای کنترلشده، این مدل توانسته آسیبپذیریهای ناشناخته و زنجیرههای بهرهبرداری ایجاد کند؛ قابلیتی که هم ظرفیت دفاع سایبری را افزایش میدهد و هم ریسک سوءاستفاده را بیشتر میکند.
چالش کنترل و پایش رفتار مدل
یکی از نگرانیهای مهم درباره Astra، دشوارتر شدن پایش فرایند استدلال مدل بهدلیل استفاده از روش «بازگشت مبهم» (opaque recurrence) است. در چنین شرایطی، تیمها نمیتوانند فقط به توضیح متنی مدل درباره تصمیمهایش اعتماد کنند و باید رفتار ابزارها، خروجیها و اثر واقعی اقدامات آن را نیز ارزیابی کنند.
برای استفاده ایمنتر از چنین مدلی، کنترلهای زیر اهمیت ویژهای دارند:
- اجرای مدل در محیط ایزوله یا sandbox
- اعطای حداقل سطح دسترسی موردنیاز
- دریافت تأیید انسانی پیش از اقدامات حساس
- ثبت کامل رخدادها، فرمانها و تغییرات
- استفاده از تستهای قابلتکرار و ارزیابی نتیجهمحور
- امکان بازگشت سریع تغییرات یا rollback
بهنظر میرسد الگوی مناسب برای شروع، استفاده مرحلهای از Astra در مخازن آزمایشی، دادههای غیرحساس و محیطهای غیرتولیدی باشد؛ نه اتصال مستقیم آن به زیرساختهای حساس و سامانههای حیاتی.
برداشت و کاربرد عملی
برداشت من از این مطلب این است که...
برای توسعهدهندگان ارشد، اهمیت Astra فقط در تولید کد بهتر نیست؛ مسئله اصلی حرکت بهسوی یک «اپراتور مهندسی خودکار» است. ترکیب تعامل مستقیم با رایانه، اجرای فرمانهای ترمینال، درک کدبیس، اجرای تست، یافتن باگ و کشف آسیبپذیری میتواند مرز میان دستیار برنامهنویسی و عامل اجرایی را تغییر دهد.
در چنین شرایطی، کنترل دسترسی، محیطهای ایزوله، ثبت کامل رخدادها، تأیید انسانی، امکان بازگشت تغییرات و ارزیابیهای قابلتکرار باید بخشی از معماری استاندارد باشند، نه قابلیتهایی جانبی. چالش مهمتر، قابلیت مشاهده رفتار مدل است. اگر روش «بازگشت مبهم» پایش زنجیره استدلال را دشوارتر کند، تیمها باید بهجای اتکا به ردپای استدلال، از پایش رفتاری، سیاستهای سطح ابزار، لاگهای اقدامات و سنجش نتیجهمحور استفاده کنند.
اجرای آزمایشی Astra بهتر است ابتدا در مخازن جداگانه، دادههای غیرحساس و محیطهای غیرتولیدی انجام شود. تیمهای محصول و تصمیمگیرندگان فنی نیز باید پیش از گسترش دسترسی، حدود اختیارات مدل، معیارهای موفقیت، سازوکارهای نظارت و مسیر بازگشت از تغییرات را بهصورت شفاف تعریف کنند.
جمعبندی
Astra نشان میدهد که ابزارهای هوش مصنوعی در حال نزدیک شدن به نقش عاملان اجرایی در چرخه توسعه نرمافزار هستند. این تحول میتواند بهرهوری تیمها و توانایی کشف خطاها و آسیبپذیریها را افزایش دهد، اما همزمان به چارچوبهای جدیتری برای امنیت، نظارت و کنترل نیاز دارد.
شما Astra یا ابزارهای مشابه را در کدام بخش چرخه توسعه قابلاعتمادتر میدانید؟
منبع اصلی
گزارش تککرانچ درباره عرضه Astra
هنوز دیدگاهی تایید نشده است.